Do ataque à resposta: o que a 2ª edição do webinar A Era da TI Agêntica mostrou sobre agentes de IA em cibersegurança
Na 2ª edição de A Era da TI Agêntica, três especialistas seguiram o mesmo incidente de ponta a ponta: o ataque que já usa IA, o chamado de suporte que abre caminho até o Active Directory e os agentes de IA que correlacionam, priorizam e respondem, dentro de regras de governança. Este é o resumo, com a gravação completa.
O que foi a 2ª edição
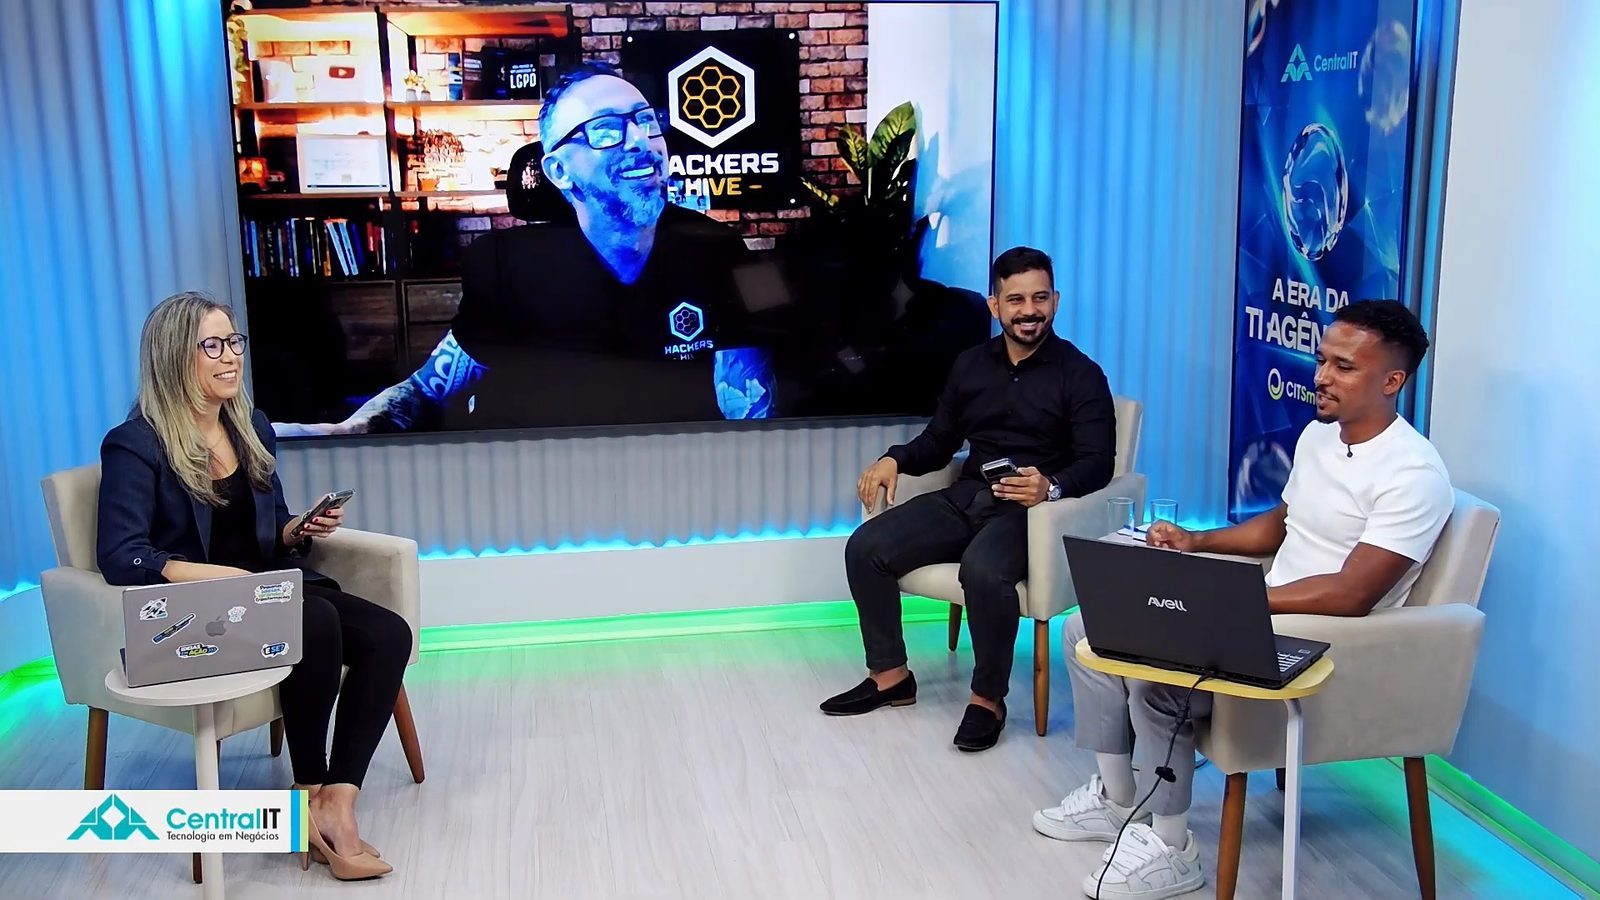
A primeira edição de A Era da TI Agêntica, em 6 de outubro, terminou com pedidos de uma nova rodada. A Central IT voltou ao ar em 21 de outubro de 2026, desta vez ao vivo do seu estúdio, com transmissão pelo YouTube. A pergunta continuou a mesma: como usar agentes autônomos de IA na operação de TI e na cibersegurança com segurança. A apresentação e a mediação foram de Paullyanna Gomes, Head de Marketing Digital da Central IT, e o programa seguiu o caminho de um ataque, do primeiro acesso à resposta:
- Daniel Donda, hacker ético, especialista em cibersegurança e fundador da Hackers Hive: a jornada de um ataque na era da IA.
- Gustavo Vilardi, Head de Cibersegurança da Central IT: um incidente de segurança do dia a dia do suporte, passo a passo.
- Lucas Silva, Head de Inteligência Artificial da Central IT: como responder com agentes autônomos, numa demonstração do CITSmart Autonomous AI.
O que a pesquisa com os inscritos mostrou
Na abertura, Paullyanna retomou a Pesquisa de Maturidade em Operações de TI e Automação com IA, respondida por quem se inscreveu. A maior parte trabalha em infraestrutura e operações de TI (66,8%) ou em gestão de serviços de TI e service desk (61,3%). 35,4% disseram já ter sofrido um ataque cibernético, e as maiores queixas foram as atividades manuais e repetitivas e a sobrecarga do time. Só 7,4% já têm agentes agindo de forma autônoma na operação, e 48,9% pretendem avançar com IA nos próximos 6 meses.
Para dar a escala, ela repetiu o dado do FortiGuard Labs, da Fortinet, publicado pelo IT Forum: em 2025, o Brasil recebeu 753,8 bilhões de tentativas de ataque cibernético, cerca de 23.900 por segundo.
Daniel Donda: o ataque já usa IA
Daniel começou separando o hacker ético, que estuda o adversário para proteger as empresas, do ator malicioso. Esse ator vai de grupos patrocinados por Estados, em espionagem e sabotagem industrial, ao crime organizado do dia a dia: o cryptojacking, que usa servidores ociosos da empresa para minerar criptomoeda, e o ransomware, hoje vendido como serviço por grupos que fizeram dele um negócio rentável. Como ele trabalha em resposta a incidentes, vê de perto o que sobra depois.
“Ataques nós vamos sofrer o dia inteiro. Mas a conclusão, a etapa final desse ataque, não pode acontecer.”
Daniel Donda, aos 17:05 do webinar
As etapas de um ataque, na era da IA
Para mostrar como um ataque se organiza, Daniel usou a Cyber Kill Chain, que adapta um termo militar para descrever os passos do atacante (o framework MITRE ATT&CK detalha as mesmas etapas em muito mais técnicas):
Reconhecimento
O atacante monta um dossiê do alvo. Um site público como o Have I Been Pwned mostra em quais vazamentos um e-mail já apareceu, e senha reaproveitada é o que ele procura.
Armação
Com o dossiê, ele prepara o malware ou o exploit e escolhe o jeito mais fácil de entregar.
Entrega
Phishing que, com IA, já não tem erro de português, um pendrive que na verdade é um teclado, um cabo de celular com um ataque dentro ou um dispositivo plantado no cabo de rede da empresa.
Exploração
Dentro do ambiente, uma única máquina basta para começar a rodar comandos e buscar privilégio de administrador.
Instalação
Ele cria persistência e anda de máquina em máquina. Um ataque pode levar meses e tirar um terabyte de dados sem ninguém perceber.
Ações no objetivo
No fim vem a cobrança: os dados roubados e as máquinas criptografadas viram moeda de resgate.
Na câmera, ele desmontou um “pendrive” que não é pendrive: é um dispositivo que o computador reconhece como teclado e que digita comandos sozinho. Mostrou ainda um dispositivo pequeno que, ligado ao cabo de rede da empresa, captura o tráfego e manda para fora, e um cabo de celular igual aos outros com um ataque embutido. A IA, disse, ajuda o atacante a criar esse tipo de carga para passar despercebida.
Daniel também consultou o próprio e-mail num site de vazamentos e mostrou como uma senha vazada, mesmo guardada em forma de hash, pode ser descoberta a partir de listas de senhas prováveis. Por isso trocar a senha e ligar a autenticação de dois fatores importam. A lição dele para a defesa: quanto mais tarde o ataque é detectado, mais difícil recuperar o ambiente e garantir que o invasor não volte. O foco é parar o ataque na entrega ou, no máximo, na exploração.
Gustavo Vilardi: o incidente começa na estação de trabalho
Gustavo, que vem da área de infraestrutura Microsoft e da operação de data center, levou o ataque para o dia a dia do suporte. O ponto de partida quase sempre é a estação de trabalho, não o servidor: ninguém pluga pendrive no servidor, abre e-mail nele ou compra passagem por ele.
Quando alguém faz logon no Windows, a senha não trafega em texto claro. O que circula é um hash NTLM, e o serviço LSASS guarda na memória os hashes de quem entrou naquela máquina. O cenário que ele descreveu é comum:
- Alguém da recepção abre um chamado, e o analista de suporte atende na máquina dela, logado com uma conta de administrador do domínio.
- Se a máquina já estiver comprometida, o invasor copia da memória o hash da recepcionista e o do administrador.
- Com os hashes, ele se autentica nas máquinas vizinhas sem saber a senha, no movimento lateral chamado pass-the-hash, e repete o processo para juntar mais credenciais.
- O controlador de domínio é fácil de achar, porque responde em portas conhecidas, como as do LDAP e do Kerberos. Lá está o arquivo com os hashes de todos os usuários do AD.
O pior caso é o hash da conta KRBTGT, que o Kerberos usa para assinar os tíquetes de acesso. Com ele, o invasor emite um tíquete com validade de anos e com os grupos de privilégio que quiser: é o ataque conhecido como golden ticket, capaz de comprometer toda a floresta do Active Directory.
“A empresa nasce pelo AD, mas ela também pode morrer pelo AD.”
Gustavo Vilardi, aos 49:32 do webinar
Para Gustavo, o problema não é o usuário, que estava fazendo um trabalho legítimo, e sim a fragilidade do processo. Muitos ambientes não separam as contas por nível de privilégio (a chamada tierização, com contas T0, T1 e T2), e o analista acaba usando a credencial mais poderosa da empresa para resolver um chamado simples. A saída que ele propôs é olhar para a estação de trabalho com uma ferramenta que, além de inventariar, correlacione os eventos, os logs de segurança e o comportamento de cada máquina.
Lucas Silva: o CITSmart Autonomous AI na prática
Lucas, que também vem da operação, deixou um recado antes de abrir o sistema:
“Nosso foco é empoderar pessoas, empoderar os analistas. Isso aqui é pra potencializar isso que você já faz.”
Lucas Silva, aos 54:37 do webinar
Na demonstração do CITSmart Autonomous AI, ele mostrou:
- Mapa topológico montado de forma automática, que mostra quais máquinas um atacante alcançaria a partir de uma máquina comprometida e quais métricas e logs críticos estão ligados a cada item de configuração.
- Morning call: um resumo do estado da operação e do que aconteceu enquanto a equipe estava fora, com os horários de pico de ocorrências calculados por machine learning. Gustavo lembrou que o resumo pode ser configurado, por exemplo, para avisar toda manhã sobre eventos do Windows que indicam movimento lateral ou elevação de privilégio.
- Agente na estação de trabalho, para Windows e Linux: inventário de hardware e software, registro de todo dispositivo USB conectado ou retirado, antivírus ativo e firewall ligado, desligado ou só parcialmente ativo. Diante de uma pergunta do chat sobre desativar o NTLM, Lucas lembrou que antes dá para observar onde ele ainda é usado.
- Central de eventos correlacionados, ordenada por importância ou por data. No evento escolhido, o Autonomous identificou alguém tentando usar o NTLM de um usuário para entrar numa máquina e trouxe o resumo, a análise da LLM, a causa raiz e as recomendações.
- Alertas das ferramentas que a empresa já usa: uma troca de conta de usuário, comum no dia a dia, ganhou destaque porque fugiu do padrão aprendido para aquele ambiente.
- Tela de decisões, que separa o que precisa de ação agora, o que pode ser resolvido ao longo da semana e o que vale ver quando houver tempo, e indica o que poderia ser feito por um agente.
O Autonomous não pede para trocar o que já existe: ele cruza as várias origens e julga se cada achado se aplica àquele ambiente. Quando a resposta é executar algo, o evento vai para os agentes de IA do CITSmart Hyper Agents. No caso do pass-the-hash, por exemplo, um agente pode bloquear a conta de usuário no AD.
Governança: agentes em quatro níveis, como um time
Uma pergunta do chat levou ao tema que mais preocupa quem pensa em adotar agentes: quem controla o agente? Gustavo explicou que os agentes foram divididos em níveis, como se fossem analistas júnior, pleno, sênior e especialista:
Consulta
Executa comandos de consulta no Windows, no Linux ou em appliances, como o firewall. Não cria, não edita e não apaga nada.
Cria
Cria uma conta no AD ou um registro de DNS para uma aplicação nova. Se criou o que não devia, uma pessoa apaga.
Tem impacto
Reinicia um serviço, move uma conta no AD, copia ou move arquivos. Só age com um chamado aberto no ITSM.
Potencial destrutivo
Apaga uma conta, um volume ou um registro. Também só age com chamado aberto, e as permissões são liberadas aos poucos.
“Agentes T3 e T4 não fazem nada se não tiver um ticket ID vinculado a partir do ITSM.”
Gustavo Vilardi, aos 1:13:16 do webinar
Na implantação, cada agente começa no seu nível e recebe novas permissões aos poucos, à medida que a operação ganha confiança. Gustavo citou como referência a portaria do Ministério da Gestão e da Inovação (MGI) que orienta o uso de IA generativa, inclusive quanto à LGPD. E o vínculo com o chamado põe a ação do agente no mesmo processo de mudanças e incidentes que um ITSM já organiza para as pessoas.
Mais adiante, a pergunta foi direta: como provar que um agente com permissão para mexer em dados críticos não passa do limite? A resposta teve várias camadas, seis proteções no total, entre elas:
- O fluxo exato que cada agente pode executar fica programado na camada do servidor MCP. O agente pede a ação em linguagem natural, mas quem age na infraestrutura é o código, e o que não foi previsto ali não acontece.
- O servidor MCP só aceita chamadas do Hyper Agents, por comunicação criptografada e com um segredo que é trocado periodicamente. Um agente de fora não consegue se conectar.
- Para agir, o agente usa uma conta de serviço com privilégio delegado, como qualquer analista. E o Autonomous monitora os logons dessa conta, como faz com as outras.
- A organização decide o grau de autonomia. Na página do produto, a Central IT descreve três modos: assistido, aprovado e automático.
Outras perguntas do público
- Tenho muitas ferramentas de segurança. Dá para saber quais políticas aplicar? Lucas respondeu que a IA usa os manuais e as políticas de cada ferramenta para indicar o que habilitar, e que os especialistas da Central IT completam a recomendação. O primeiro conselho para quem autentica só com senha: ligar a autenticação de dois fatores.
- Qual o risco de usar contas de administrador local? Altíssimo, segundo Gustavo, quando a mesma senha se repete em várias máquinas: quem descobre uma entra em todas. A recomendação é rotacionar as senhas das contas locais com privilégio, como faz o LAPS, da Microsoft. Esse tipo de achado aparece na postura de segurança do Autonomous.
- Sistemas criados com IA ficam mais expostos? Para Lucas, o risco é alto quando não há governança sobre o desenvolvimento com IA. Na conversa, ficou o lembrete de que a IA dá mais força a quem já tem base técnica, mas não substitui esse conhecimento.
- Como começar a estudar segurança? Daniel indicou começar pelos fundamentos e depois se especializar, sem deixar de lado o Active Directory, que é a base da infraestrutura da grande maioria das empresas.
O que muda na operação
Para fechar, Gustavo resumiu a lacuna que vê nos data centers: muitas ferramentas trabalhando isoladas, cada uma com os seus falsos positivos, e ninguém para cruzar o que elas registram e dizer o que realmente se aplica ao ambiente. É esse o papel que ele atribui ao Autonomous. Paullyanna apresentou os benefícios que a Central IT associa a ele: resposta em velocidade de máquina, automação da rotina com correção automática de pacotes, visibilidade unificada com otimização de licenças e redução do custo total com a consolidação de ferramentas.
Quem quiser ver o Autonomous funcionando sobre o próprio parque tecnológico pode agendar uma conversa com os especialistas da Central IT pelo link abaixo. Para rever a primeira parte da série, o resumo da 1ª edição está em TI agêntica na prática, com a gravação de 6 de outubro.
Capítulos da gravação
- 1:36Abertura
- 5:53Quem é a Central IT
- 9:16O que a pesquisa com os inscritos mostrou
- 12:27Os palestrantes
- 13:52Daniel Donda: o ataque na era da IA
- 21:16As etapas de um ataque (Cyber Kill Chain)
- 25:37O pendrive que é teclado e o cabo com ataque
- 31:04Senha vazada e hash
- 37:08Gustavo Vilardi: o incidente começa na estação de trabalho
- 41:06O chamado na recepção e o hash do administrador
- 47:06Golden ticket: quando o ataque chega ao AD
- 52:57Lucas Silva: o CITSmart Autonomous AI na prática
- 56:40Morning call: o resumo da operação
- 58:05O agente na estação: USB, antivírus e firewall
- 1:03:57Central de eventos correlacionados
- 1:07:25Tela de decisões
- 1:09:06Governança: agentes em quatro níveis
- 1:15:30Resultados e benefícios
- 1:17:57Perguntas do público
- 1:24:41Como limitar a autonomia de um agente
- 1:27:52Por que correlacionar o que já existe
- 1:30:00Encerramento
Perguntas frequentes
O que foi a 2ª edição do webinar A Era da TI Agêntica?
Foi uma transmissão ao vivo da Central IT no YouTube, em 21 de outubro de 2026, sobre agentes autônomos de IA em cibersegurança e operações de TI. Daniel Donda mostrou como um ataque acontece na era da IA, Gustavo Vilardi mostrou como um incidente comum de suporte pode chegar ao Active Directory e Lucas Silva demonstrou o CITSmart Autonomous AI. A gravação completa está nesta página.
Por que um atendimento de suporte pode abrir caminho para um ataque?
Quando alguém faz logon numa estação Windows, o hash NTLM da credencial fica na memória do serviço LSASS. Se o analista de suporte entra numa máquina já comprometida usando uma conta de administrador do domínio, o invasor pode copiar esse hash e reaproveitá-lo para se autenticar em outras máquinas, sem saber a senha. É o movimento lateral do tipo pass-the-hash, que termina no controlador de domínio. Separar as contas por nível de privilégio (tierização) e rotacionar as senhas de administrador local reduzem esse risco.
O que é um ataque golden ticket?
É quando o invasor obtém o hash da conta KRBTGT, que o Kerberos usa como segredo para assinar os tíquetes de acesso do Active Directory. Com ele, é possível emitir tíquetes válidos por anos, com qualquer grupo de privilégio. Gustavo Vilardi chamou de o pior de todos os ataques, porque pode comprometer a floresta inteira do AD. A Microsoft publica um procedimento para trocar a senha dessa conta duas vezes quando há suspeita.
Como o CITSmart Autonomous AI ajuda a perceber um movimento lateral?
Ele cruza o que vem de várias origens: os logs das estações e dos servidores, coletados por um agente instalado em Windows e Linux, e os alertas das ferramentas que a empresa já usa. Na demonstração, o Autonomous apontou uma tentativa de uso do NTLM de um usuário para entrar numa máquina, com o resumo do evento, a análise feita pela LLM, a causa raiz e as recomendações. A partir daí, o evento pode seguir para um agente de IA executar a resposta.
Como limitar a autonomia de um agente de IA na infraestrutura?
No modelo apresentado, os agentes são divididos em quatro níveis, de T1 (só consulta) a T4 (potencial destrutivo), como analistas júnior, pleno, sênior e especialista. Agentes T3 e T4 só agem com um chamado aberto no ITSM. O que cada agente pode fazer é fixado em código na camada do servidor MCP, e o agente usa uma conta de serviço com privilégio delegado, como qualquer pessoa do time, cujos logons também são monitorados.
Agentes de IA substituem o analista de TI?
Não. Lucas Silva disse no webinar que o foco é dar mais força aos analistas e ao conhecimento que eles já têm. Os agentes assumem o trabalho manual e repetitivo, e a equipe define as regras, aprova as ações de maior risco e cuida do que exige julgamento.
Onde assistir às gravações?
A gravação da 2ª edição está incorporada nesta página e no canal da Central IT no YouTube. A 1ª edição, de 6 de outubro de 2026, tem um resumo próprio no site, com o vídeo.
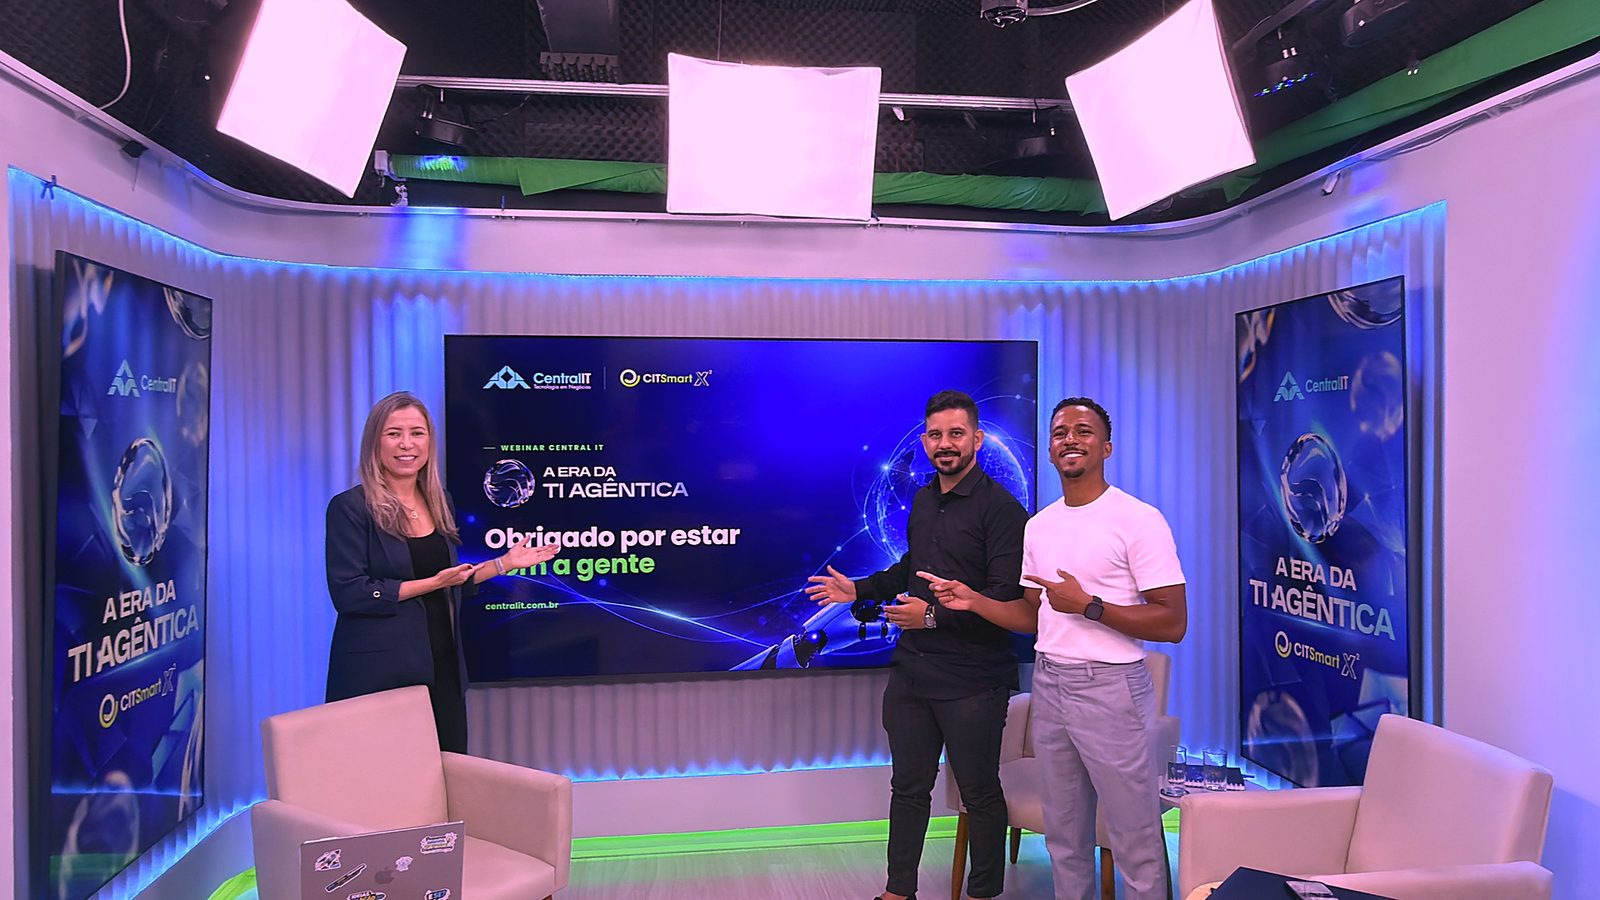
Obrigado a Daniel Donda, Gustavo Vilardi e Lucas Silva, e a todos que participaram ao vivo e mandaram perguntas.
Veja o CITSmart Autonomous AI no seu ambiente
Agentes de IA que cruzam o que as suas ferramentas já registram, priorizam o que é crítico e respondem dentro das regras que a sua equipe define.