Del ataque a la respuesta: lo que mostró la 2.ª edición del webinar A Era da TI Agêntica sobre agentes de IA en ciberseguridad
En la 2.ª edición de A Era da TI Agêntica (La era de la TI agéntica), tres especialistas siguieron el mismo incidente de punta a punta: el ataque que ya usa IA, el ticket de soporte que abre el camino hasta Active Directory y los agentes de IA que correlacionan, priorizan y responden, dentro de reglas de gobernanza. Este es el resumen, con la grabación completa.
Qué fue la 2.ª edición
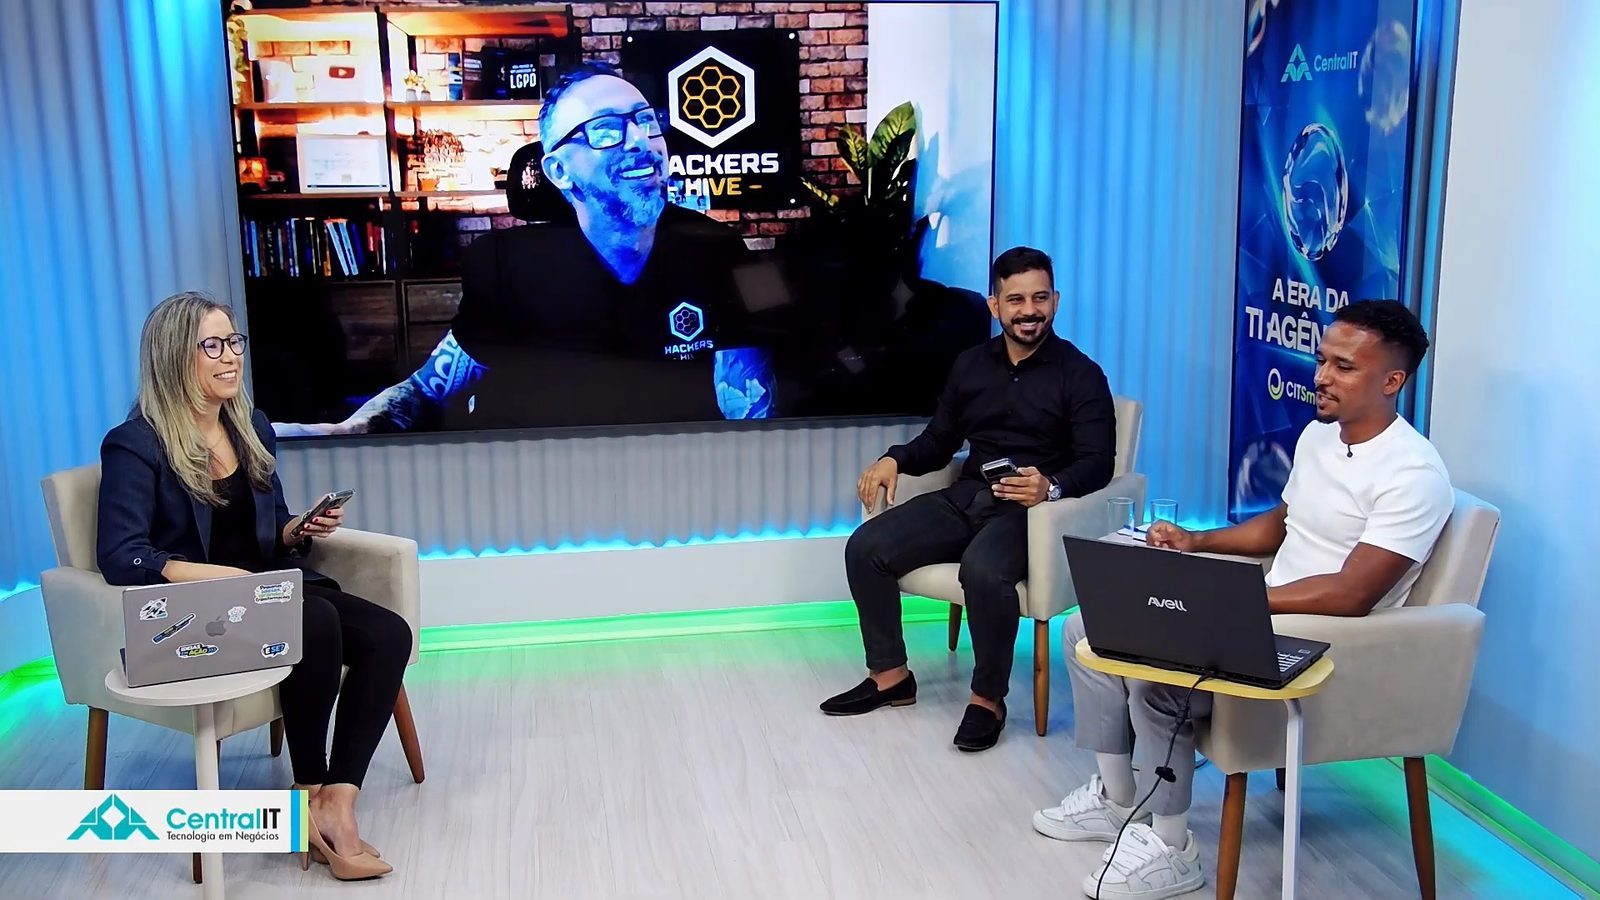
La primera edición de A Era da TI Agêntica, el 6 de octubre, terminó con pedidos de una nueva ronda. Central IT volvió a transmitir el 21 de octubre de 2026, esta vez en vivo desde su estudio, por YouTube. La pregunta siguió siendo la misma: cómo usar agentes autónomos de IA en la operación de TI y en la ciberseguridad de forma segura. La presentación y la moderación estuvieron a cargo de Paullyanna Gomes, Head de Marketing Digital de Central IT, y el programa siguió el camino de un ataque, del primer acceso a la respuesta:
- Daniel Donda, hacker ético, especialista en ciberseguridad y fundador de Hackers Hive: el recorrido de un ataque en la era de la IA.
- Gustavo Vilardi, Head de Ciberseguridad de Central IT: un incidente de seguridad del día a día del soporte, paso a paso.
- Lucas Silva, Head de Inteligencia Artificial de Central IT: cómo responder con agentes autónomos, en una demostración de CITSmart Autonomous AI.
Lo que mostró la encuesta a los inscritos
En la apertura, Paullyanna retomó la Encuesta de Madurez en Operaciones de TI y Automatización con IA, respondida por los inscritos. La mayoría trabaja en infraestructura y operaciones de TI (66,8%) o en gestión de servicios de TI y service desk (61,3%). El 35,4% dijo haber sufrido ya un ataque cibernético, y las mayores quejas fueron las tareas manuales y repetitivas y la sobrecarga del equipo. Solo el 7,4% ya tiene agentes actuando de forma autónoma en la operación, y el 48,9% planea avanzar con IA en los próximos 6 meses.
Para dar la escala, repitió el dato de FortiGuard Labs, de Fortinet, publicado por IT Forum: en 2025, Brasil recibió 753,8 mil millones de intentos de ataque cibernético, cerca de 23.900 por segundo.
Daniel Donda: el ataque ya usa IA
Daniel empezó separando al hacker ético, que estudia al adversario para proteger a las empresas, del actor malicioso. Ese actor va desde grupos patrocinados por Estados, dedicados al espionaje y al sabotaje industrial, hasta el crimen organizado del día a día: el cryptojacking, que usa servidores ociosos de la empresa para minar criptomonedas, y el ransomware, hoy vendido como servicio por grupos que lo convirtieron en un negocio rentable. Como trabaja en respuesta a incidentes, ve de cerca lo que queda después.
“Vamos a sufrir ataques todo el día. Pero la conclusión, la etapa final de ese ataque, no puede ocurrir.”
Daniel Donda, en el minuto 17:05 del webinar
Las etapas de un ataque, en la era de la IA
Para mostrar cómo se organiza un ataque, Daniel usó la Cyber Kill Chain, que adapta un término militar para describir los pasos del atacante (el framework MITRE ATT&CK detalla las mismas etapas en muchas más técnicas):
Reconocimiento
El atacante arma un dossier del objetivo. Un sitio público como Have I Been Pwned muestra en qué filtraciones ya apareció un correo electrónico, y una contraseña reutilizada es lo que busca.
Armamento
Con el dossier, prepara el malware o el exploit y elige la forma más fácil de entregarlo.
Entrega
Phishing que, con IA, ya no tiene errores de portugués, un pendrive que en realidad es un teclado, un cable de celular con un ataque adentro o un dispositivo instalado en el cable de red de la empresa.
Explotación
Dentro del entorno, un solo equipo basta para empezar a ejecutar comandos y buscar privilegios de administrador.
Instalación
Crea persistencia y avanza de equipo en equipo. Un ataque puede durar meses y sacar un terabyte de datos sin que nadie lo note.
Acciones sobre el objetivo
Al final viene el cobro: los datos robados y los equipos cifrados se convierten en moneda de rescate.
Frente a la cámara, desarmó un “pendrive” que no es un pendrive: es un dispositivo que la computadora reconoce como teclado y que escribe comandos por sí solo. Mostró además un dispositivo pequeño que, conectado al cable de red de la empresa, captura el tráfico y lo envía afuera, y un cable de celular igual a cualquier otro con un ataque incorporado. La IA, dijo, ayuda al atacante a crear este tipo de carga para que pase desapercibida.
Daniel también consultó su propio correo en un sitio de filtraciones y mostró cómo una contraseña filtrada, aunque esté guardada en forma de hash, puede descubrirse a partir de listas de contraseñas probables. Por eso importa cambiar la contraseña y activar la autenticación de dos factores. Su lección para la defensa: cuanto más tarde se detecta el ataque, más difícil es recuperar el entorno y garantizar que el atacante no vuelva. El foco es detener el ataque en la entrega o, como máximo, en la explotación.
Gustavo Vilardi: el incidente comienza en la estación de trabajo
Gustavo, que viene del área de infraestructura Microsoft y de la operación de data center, llevó el ataque al día a día del soporte. El punto de partida casi siempre es la estación de trabajo, no el servidor: nadie conecta un pendrive en el servidor, abre correos en él ni compra pasajes desde él.
Cuando alguien inicia sesión en Windows, la contraseña no viaja en texto claro. Lo que circula es un hash NTLM, y el servicio LSASS guarda en memoria los hashes de quienes iniciaron sesión en ese equipo. El escenario que describió es común:
- Alguien de la recepción abre un ticket, y el analista de soporte lo atiende en su equipo, con la sesión iniciada con una cuenta de administrador del dominio.
- Si el equipo ya está comprometido, el atacante copia de la memoria el hash de la recepcionista y el del administrador.
- Con los hashes, se autentica en los equipos vecinos sin conocer la contraseña, en el movimiento lateral llamado pass-the-hash, y repite el proceso para reunir más credenciales.
- El controlador de dominio es fácil de encontrar, porque responde en puertos conocidos, como los de LDAP y Kerberos. Ahí está el archivo con los hashes de todos los usuarios del AD.
El peor caso es el hash de la cuenta KRBTGT, que Kerberos usa para firmar los tickets de acceso. Con él, el atacante emite un ticket con validez de años y con los grupos de privilegio que quiera: es el ataque conocido como golden ticket, capaz de comprometer todo el bosque de Active Directory.
“La empresa nace por el AD, pero también puede morir por el AD.”
Gustavo Vilardi, en el minuto 49:32 del webinar
Para Gustavo, el problema no es el usuario, que estaba haciendo un trabajo legítimo, sino la fragilidad del proceso. Muchos entornos no separan las cuentas por nivel de privilegio (el llamado tiering, con cuentas T0, T1 y T2), y el analista termina usando la credencial más poderosa de la empresa para resolver un ticket simple. La salida que propuso es mirar la estación de trabajo con una herramienta que, además de inventariar, correlacione los eventos, los logs de seguridad y el comportamiento de cada equipo.
Lucas Silva: CITSmart Autonomous AI en la práctica
Lucas, que también viene de la operación, dejó un mensaje antes de abrir el sistema:
“Nuestro foco es empoderar a las personas, empoderar a los analistas. Esto es para potenciar lo que ya haces.”
Lucas Silva, en el minuto 54:37 del webinar
En la demostración de CITSmart Autonomous AI, mostró:
- Mapa topológico armado de forma automática, que muestra a qué equipos llegaría un atacante a partir de un equipo comprometido y qué métricas y logs críticos están vinculados a cada elemento de configuración.
- Morning call: un resumen del estado de la operación y de lo que ocurrió mientras el equipo no estaba, con los horarios pico de incidencias calculados por machine learning. Gustavo recordó que el resumen puede configurarse, por ejemplo, para avisar cada mañana sobre eventos de Windows que indican movimiento lateral o elevación de privilegios.
- Agente en la estación de trabajo, para Windows y Linux: inventario de hardware y software, registro de cada dispositivo USB conectado o retirado, antivirus activo y firewall activado, desactivado o solo parcialmente activo. Ante una pregunta del chat sobre desactivar NTLM, Lucas recordó que antes se puede observar dónde todavía se usa.
- Central de eventos correlacionados, ordenada por importancia o por fecha. En el evento elegido, Autonomous identificó a alguien que intentaba usar el NTLM de un usuario para entrar en un equipo y trajo el resumen, el análisis del LLM, la causa raíz y las recomendaciones.
- Alertas de las herramientas que la empresa ya usa: un cambio de cuenta de usuario, común en el día a día, se destacó porque se salió del patrón aprendido para ese entorno.
- Pantalla de decisiones, que separa lo que necesita acción ahora, lo que puede resolverse a lo largo de la semana y lo que vale la pena ver cuando haya tiempo, e indica lo que podría hacer un agente.
Autonomous no pide reemplazar lo que ya existe: cruza los distintos orígenes y evalúa si cada hallazgo se aplica a ese entorno. Cuando la respuesta es ejecutar algo, el evento va a los agentes de IA de CITSmart Hyper Agents. En el caso del pass-the-hash, por ejemplo, un agente puede bloquear la cuenta de usuario en el AD.
Gobernanza: agentes en cuatro niveles, como un equipo
Una pregunta del chat llevó al tema que más preocupa a quien piensa en adoptar agentes: ¿quién controla al agente? Gustavo explicó que los agentes se dividieron en niveles, como si fueran analistas junior, semisenior, senior y especialista:
Consulta
Ejecuta comandos de consulta en Windows, en Linux o en appliances, como el firewall. No crea, no edita ni borra nada.
Crea
Crea una cuenta en el AD o un registro DNS para una aplicación nueva. Si creó lo que no debía, una persona lo borra.
Tiene impacto
Reinicia un servicio, mueve una cuenta en el AD, copia o mueve archivos. Solo actúa con un ticket abierto en el ITSM.
Potencial destructivo
Borra una cuenta, un volumen o un registro. También solo actúa con un ticket abierto, y los permisos se liberan gradualmente.
“Los agentes T3 y T4 no hacen nada si no hay un ticket ID vinculado desde el ITSM.”
Gustavo Vilardi, en el minuto 1:13:16 del webinar
En la implementación, cada agente empieza en su nivel y recibe nuevos permisos gradualmente, a medida que la operación gana confianza. Gustavo citó como referencia la resolución del Ministerio de Gestión e Innovación (MGI) de Brasil que orienta el uso de la IA generativa, incluso en lo relativo a la LGPD (ley brasileña de protección de datos). Y el vínculo con el ticket pone la acción del agente en el mismo proceso de cambios e incidentes que un ITSM ya organiza para las personas.
Más adelante, la pregunta fue directa: ¿cómo demostrar que un agente con permiso para tocar datos críticos no se pasa del límite? La respuesta tuvo varias capas, seis protecciones en total, entre ellas:
- El flujo exacto que cada agente puede ejecutar queda programado en la capa del servidor MCP. El agente pide la acción en lenguaje natural, pero quien actúa en la infraestructura es el código, y lo que no se previó ahí no ocurre.
- El servidor MCP solo acepta llamadas de Hyper Agents, mediante comunicación cifrada y con un secreto que se cambia periódicamente. Un agente externo no puede conectarse.
- Para actuar, el agente usa una cuenta de servicio con privilegio delegado, como cualquier analista. Y Autonomous monitorea los inicios de sesión de esa cuenta, como hace con las demás.
- La organización decide el grado de autonomía. En la página del producto, Central IT describe tres modos: asistido, aprobado y automático.
Otras preguntas del público
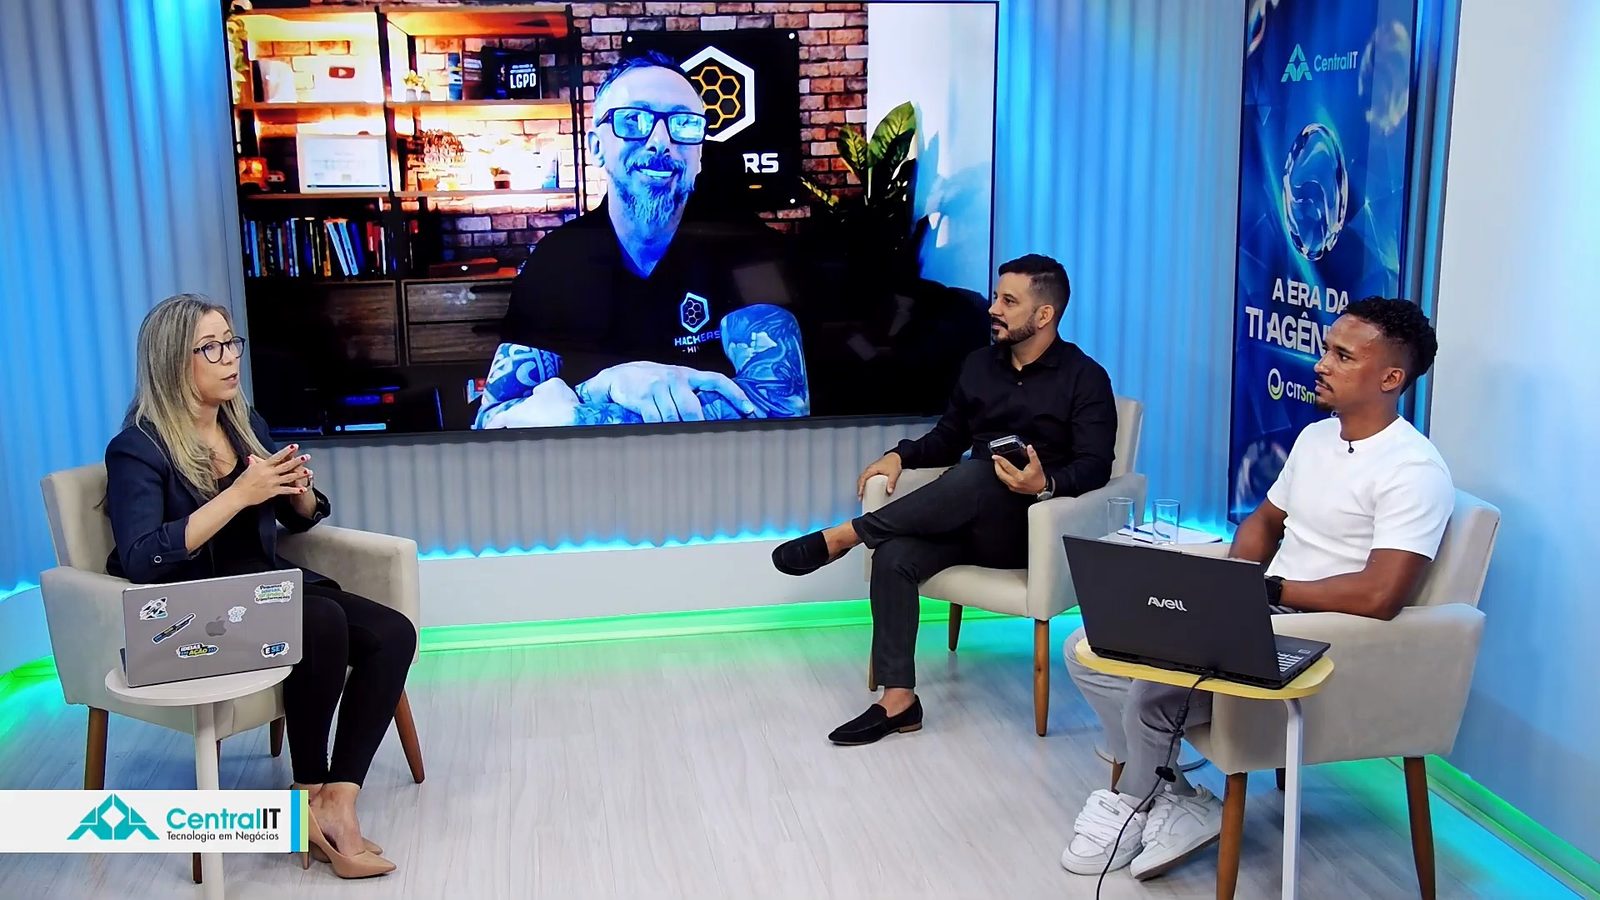
- Tengo muchas herramientas de seguridad. ¿Se puede saber qué políticas aplicar? Lucas respondió que la IA usa los manuales y las políticas de cada herramienta para indicar qué habilitar, y que los especialistas de Central IT completan la recomendación. El primer consejo para quien se autentica solo con contraseña: activar la autenticación de dos factores.
- ¿Cuál es el riesgo de usar cuentas de administrador local? Altísimo, según Gustavo, cuando la misma contraseña se repite en varios equipos: quien descubre una entra en todos. La recomendación es rotar las contraseñas de las cuentas locales con privilegios, como hace LAPS, de Microsoft. Este tipo de hallazgo aparece en la postura de seguridad de Autonomous.
- ¿Los sistemas creados con IA quedan más expuestos? Para Lucas, el riesgo es alto cuando no hay gobernanza sobre el desarrollo con IA. En la conversación quedó el recordatorio de que la IA le da más fuerza a quien ya tiene base técnica, pero no reemplaza ese conocimiento.
- ¿Cómo empezar a estudiar seguridad? Daniel recomendó empezar por los fundamentos y luego especializarse, sin dejar de lado Active Directory, que es la base de la infraestructura de la gran mayoría de las empresas.
Qué cambia en la operación
Para cerrar, Gustavo resumió la brecha que ve en los data centers: muchas herramientas trabajando aisladas, cada una con sus falsos positivos, y nadie que cruce lo que registran y diga qué se aplica realmente al entorno. Ese es el papel que le atribuye a Autonomous. Paullyanna presentó los beneficios que Central IT asocia a él: respuesta a velocidad de máquina, automatización de la rutina con corrección automática de paquetes, visibilidad unificada con optimización de licencias y reducción del costo total con la consolidación de herramientas.
Quien quiera ver Autonomous funcionando sobre su propio parque tecnológico puede agendar una conversación con los especialistas de Central IT en el enlace de abajo. Para revisar la primera parte de la serie, el resumen de la 1.ª edición está en TI agéntica en la práctica, con la grabación del 6 de octubre.
Capítulos de la grabación
- 1:36Apertura
- 5:53Quién es Central IT
- 9:16Lo que mostró la encuesta a los inscritos
- 12:27Los ponentes
- 13:52Daniel Donda: el ataque en la era de la IA
- 21:16Las etapas de un ataque (Cyber Kill Chain)
- 25:37El pendrive que es un teclado y el cable con un ataque
- 31:04Contraseña filtrada y hash
- 37:08Gustavo Vilardi: el incidente comienza en la estación de trabajo
- 41:06El ticket de la recepción y el hash del administrador
- 47:06Golden ticket: cuando el ataque llega al AD
- 52:57Lucas Silva: CITSmart Autonomous AI en la práctica
- 56:40Morning call: el resumen de la operación
- 58:05El agente en la estación: USB, antivirus y firewall
- 1:03:57Central de eventos correlacionados
- 1:07:25Pantalla de decisiones
- 1:09:06Gobernanza: agentes en cuatro niveles
- 1:15:30Resultados y beneficios
- 1:17:57Preguntas del público
- 1:24:41Cómo limitar la autonomía de un agente
- 1:27:52Por qué correlacionar lo que ya existe
- 1:30:00Cierre
Preguntas frecuentes
¿Qué fue la 2.ª edición del webinar A Era da TI Agêntica?
Fue una transmisión en vivo de Central IT por YouTube, el 21 de octubre de 2026, sobre agentes autónomos de IA en ciberseguridad y operaciones de TI. Daniel Donda mostró cómo ocurre un ataque en la era de la IA, Gustavo Vilardi mostró cómo un incidente común de soporte puede llegar a Active Directory y Lucas Silva demostró CITSmart Autonomous AI. La grabación completa, en portugués, está en esta página.
¿Por qué una atención de soporte puede abrir el camino a un ataque?
Cuando alguien inicia sesión en una estación Windows, el hash NTLM de la credencial queda en la memoria del servicio LSASS. Si el analista de soporte entra en un equipo ya comprometido con una cuenta de administrador del dominio, el atacante puede copiar ese hash y reutilizarlo para autenticarse en otros equipos, sin conocer la contraseña. Es el movimiento lateral del tipo pass-the-hash, que termina en el controlador de dominio. Separar las cuentas por nivel de privilegio (tiering) y rotar las contraseñas de administrador local reducen ese riesgo.
¿Qué es un ataque golden ticket?
Es cuando el atacante obtiene el hash de la cuenta KRBTGT, que Kerberos usa como secreto para firmar los tickets de acceso de Active Directory. Con él, es posible emitir tickets válidos por años, con cualquier grupo de privilegio. Gustavo Vilardi lo llamó el peor de todos los ataques, porque puede comprometer todo el bosque del AD. Microsoft publica un procedimiento para cambiar la contraseña de esa cuenta dos veces cuando hay sospecha.
¿Cómo ayuda CITSmart Autonomous AI a detectar un movimiento lateral?
Cruza lo que viene de varios orígenes: los logs de las estaciones y de los servidores, recolectados por un agente instalado en Windows y Linux, y las alertas de las herramientas que la empresa ya usa. En la demostración, Autonomous señaló un intento de uso del NTLM de un usuario para entrar en un equipo, con el resumen del evento, el análisis hecho por el LLM, la causa raíz y las recomendaciones. A partir de ahí, el evento puede pasar a un agente de IA para que ejecute la respuesta.
¿Cómo limitar la autonomía de un agente de IA en la infraestructura?
En el modelo presentado, los agentes se dividen en cuatro niveles, de T1 (solo consulta) a T4 (potencial destructivo), como analistas junior, semisenior, senior y especialista. Los agentes T3 y T4 solo actúan con un ticket abierto en el ITSM. Lo que cada agente puede hacer queda fijado en código en la capa del servidor MCP, y el agente usa una cuenta de servicio con privilegio delegado, como cualquier persona del equipo, cuyos inicios de sesión también se monitorean.
¿Los agentes de IA reemplazan al analista de TI?
No. Lucas Silva dijo en el webinar que el foco es darles más fuerza a los analistas y al conocimiento que ya tienen. Los agentes asumen el trabajo manual y repetitivo, y el equipo define las reglas, aprueba las acciones de mayor riesgo y se ocupa de lo que exige criterio.
¿Dónde ver las grabaciones?
La grabación de la 2.ª edición, en portugués, está insertada en esta página y en el canal de Central IT en YouTube. La 1.ª edición, del 6 de octubre de 2026, tiene su propio resumen en el sitio, con el video.
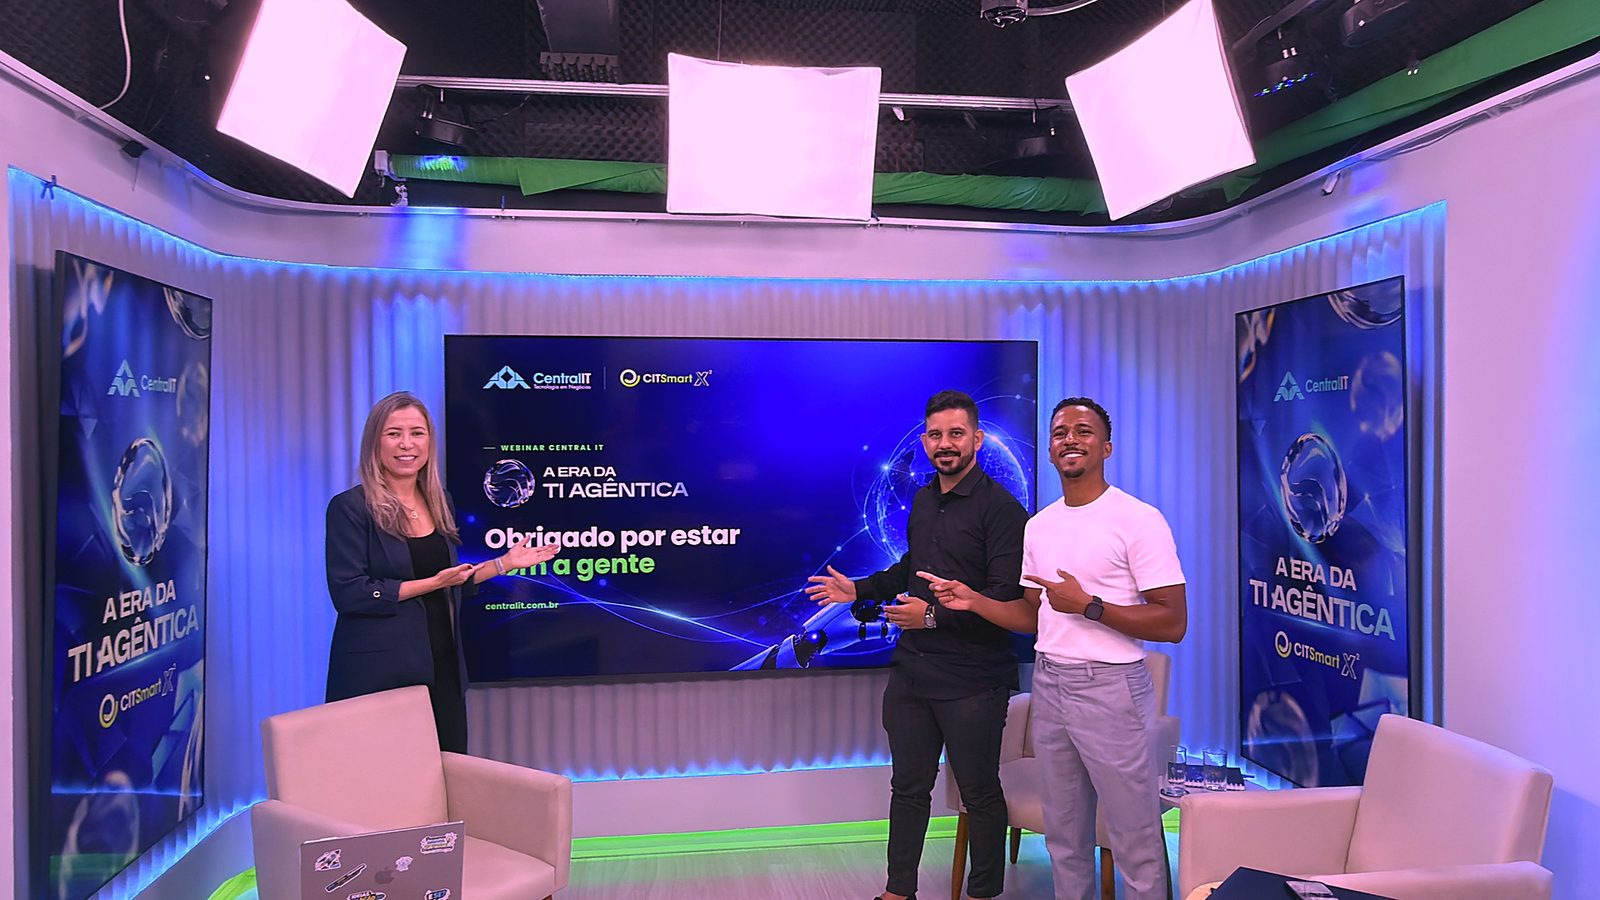
Gracias a Daniel Donda, Gustavo Vilardi y Lucas Silva, y a todos los que participaron en vivo y enviaron preguntas.
Vea CITSmart Autonomous AI en su entorno
Agentes de IA que cruzan lo que sus herramientas ya registran, priorizan lo crítico y responden dentro de las reglas que define su equipo.