من الهجوم إلى الاستجابة: ما الذي عرضته النسخة الثانية من ندوة «عصر تقنية المعلومات الوكيلية» عن وكلاء الذكاء الاصطناعي في الأمن السيبراني
في النسخة الثانية من «عصر تقنية المعلومات الوكيلية»، تتبّع ثلاثة خبراء الحادث نفسه من أوله إلى آخره: الهجوم الذي يستخدم الذكاء الاصطناعي بالفعل، وطلب الدعم الفني الذي يفتح الطريق إلى Active Directory، ووكلاء الذكاء الاصطناعي الذين يربطون الأحداث ويحددون الأولويات ويستجيبون، ضمن قواعد الحوكمة. هذا هو الملخص، مع التسجيل الكامل.
ما هي النسخة الثانية
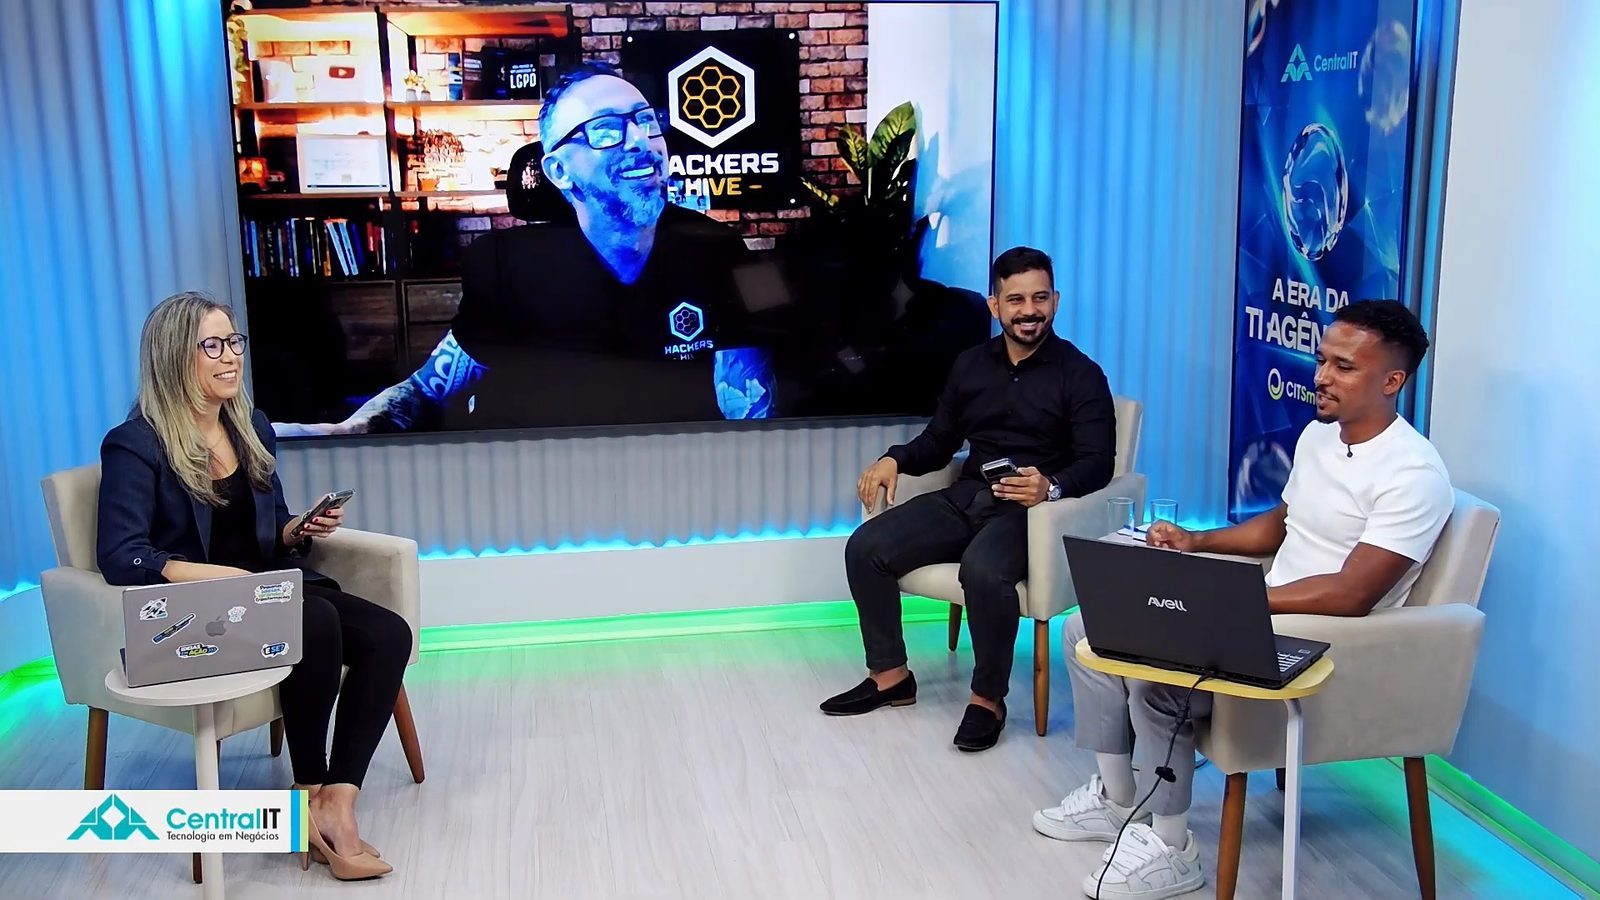
انتهت النسخة الأولى من «عصر تقنية المعلومات الوكيلية»، في 6 أكتوبر، بطلبات لجولة جديدة. فعادت Central IT إلى البث في 21 أكتوبر 2026، وهذه المرة مباشرةً من الاستوديو الخاص بها، عبر يوتيوب. وبقي السؤال نفسه: كيف تُستخدَم وكلاء الذكاء الاصطناعي المستقلون في عمليات تقنية المعلومات وفي الأمن السيبراني بأمان. تولّت التقديم وإدارة الحوار Paullyanna Gomes، رئيسة التسويق الرقمي في Central IT، وسار البرنامج على مسار الهجوم، من الوصول الأول إلى الاستجابة:
- Daniel Donda، مخترق أخلاقي، ومتخصص في الأمن السيبراني، ومؤسس Hackers Hive: رحلة الهجوم في عصر الذكاء الاصطناعي.
- Gustavo Vilardi، رئيس الأمن السيبراني في Central IT: حادث أمني من العمل اليومي للدعم الفني، خطوة بخطوة.
- Lucas Silva، رئيس الذكاء الاصطناعي في Central IT: كيف تكون الاستجابة بوكلاء مستقلين، في عرض لـCITSmart Autonomous AI.
ما الذي أظهره استطلاع المسجّلين
في الافتتاح، عادت Paullyanna إلى استطلاع النضج في عمليات تقنية المعلومات والأتمتة بالذكاء الاصطناعي، الذي أجاب عنه المسجّلون. يعمل معظمهم في البنية التحتية وعمليات تقنية المعلومات (66.8%) أو في إدارة خدمات تقنية المعلومات ومكتب الخدمة (61.3%). وقال 35.4% إنهم تعرّضوا بالفعل لهجوم سيبراني، وكانت أكبر الشكاوى الأنشطة اليدوية والمتكررة والعبء الزائد على الفريق. و7.4% فقط لديهم بالفعل وكلاء يعملون بشكل مستقل في العمليات، و48.9% يعتزمون المضي قدمًا في الذكاء الاصطناعي خلال الأشهر الـ6 المقبلة.
ولبيان الحجم، كررت المعلومة الصادرة عن FortiGuard Labs التابعة لـFortinet، التي نشرها IT Forum: في 2025، تلقّت البرازيل 753.8 مليار محاولة هجوم سيبراني، أي نحو 23,900 في الثانية.
Daniel Donda: الهجوم يستخدم الذكاء الاصطناعي بالفعل
بدأ Daniel بالتمييز بين المخترق الأخلاقي، الذي يدرس الخصم لحماية الشركات، والجهة الخبيثة. وتتراوح هذه الجهة بين مجموعات ترعاها دول، في التجسس والتخريب الصناعي، والجريمة المنظمة اليومية: التعدين الخفي (cryptojacking)، الذي يستخدم خوادم الشركة الخاملة لتعدين العملات المشفّرة، وبرامج الفدية (ransomware)، التي تُباع اليوم كخدمة من مجموعات جعلت منها نشاطًا مربحًا. ولأنه يعمل في الاستجابة للحوادث، يرى عن قرب ما يتبقى بعد ذلك.
«سنتعرض للهجمات طوال اليوم. لكن الإتمام، أي المرحلة الأخيرة من هذا الهجوم، لا يجوز أن يحدث.»
Daniel Donda، عند 17:05 من الندوة
مراحل الهجوم في عصر الذكاء الاصطناعي
لبيان كيف يُنظَّم الهجوم، استخدم Daniel نموذج Cyber Kill Chain، الذي يقتبس مصطلحًا عسكريًا لوصف خطوات المهاجم (ويفصّل إطار MITRE ATT&CK المراحل نفسها في عدد أكبر بكثير من التقنيات):
الاستطلاع
يُعدّ المهاجم ملفًا عن الهدف. ويُظهر موقع عام مثل Have I Been Pwned التسريبات التي ظهر فيها بريد إلكتروني ما، وكلمة المرور المعاد استخدامها هي ما يبحث عنه.
التسليح
بهذا الملف، يُعدّ البرمجية الخبيثة (malware) أو أداة استغلال الثغرة (exploit) ويختار أسهل طريقة لإيصالها.
التسليم
تصيّد احتيالي (phishing) لم يعد، مع الذكاء الاصطناعي، يحتوي على أخطاء لغوية في البرتغالية، أو ذاكرة USB هي في الحقيقة لوحة مفاتيح، أو كابل هاتف يحمل هجومًا في داخله، أو جهاز مزروع في كابل شبكة الشركة.
الاستغلال
داخل البيئة، يكفي جهاز واحد للبدء في تشغيل الأوامر والبحث عن صلاحيات المسؤول.
التثبيت
ينشئ وسيلة للبقاء (persistence) وينتقل من جهاز إلى آخر. قد يستغرق الهجوم شهورًا ويُخرج تيرابايت من البيانات دون أن يلاحظ أحد.
تنفيذ الهدف
في النهاية تأتي المطالبة: تتحول البيانات المسروقة والأجهزة المشفَّرة إلى ورقة لطلب الفدية.
أمام الكاميرا، فكّك «ذاكرة USB» ليست ذاكرة USB: إنها جهاز يتعرّف عليه الحاسوب كلوحة مفاتيح ويكتب الأوامر من تلقاء نفسه. وعرض أيضًا جهازًا صغيرًا يلتقط حركة البيانات عند توصيله بكابل شبكة الشركة ويرسلها إلى الخارج، وكابل هاتف يشبه غيره يحمل هجومًا مدمَجًا فيه. وقال إن الذكاء الاصطناعي يساعد المهاجم على إنشاء هذا النوع من الحمولات كي تمر دون أن يُنتبَه إليها.
وبحث Daniel أيضًا عن بريده الإلكتروني في موقع للتسريبات، وبيّن كيف يمكن اكتشاف كلمة مرور مسرّبة، حتى لو كانت محفوظة في صورة قيمة تجزئة (hash)، انطلاقًا من قوائم كلمات المرور المحتملة. ولهذا يهمّ تغيير كلمة المرور وتفعيل المصادقة الثنائية. ودرسه للدفاع: كلما تأخر اكتشاف الهجوم، صعُبت استعادة البيئة وضمان ألا يعود المتسلل. والتركيز هو إيقاف الهجوم عند التسليم، أو عند الاستغلال على أبعد تقدير.
Gustavo Vilardi: الحادث يبدأ من محطة العمل
نقل Gustavo، القادم من مجال البنية التحتية لـMicrosoft وتشغيل مراكز البيانات، الهجوم إلى العمل اليومي للدعم الفني. فنقطة البداية تكاد تكون دائمًا محطة العمل، لا الخادم: لا أحد يوصل ذاكرة USB بالخادم، ولا يفتح البريد الإلكتروني عليه، ولا يشتري تذكرة سفر من خلاله.
عندما يسجّل شخص الدخول إلى Windows، لا تنتقل كلمة المرور كنص واضح. ما يُتداوَل هو قيمة تجزئة NTLM (hash)، وتحتفظ خدمة LSASS في الذاكرة بقيم التجزئة الخاصة بمن دخلوا إلى ذلك الجهاز. والسيناريو الذي وصفه شائع:
- تفتح موظفة في الاستقبال طلب دعم فني، فيعالجه محلل الدعم على جهازها، وهو مسجّل الدخول بحساب مسؤول النطاق (domain admin).
- إذا كان الجهاز مخترَقًا بالفعل، ينسخ المتسلل من الذاكرة قيمة التجزئة الخاصة بموظفة الاستقبال وتلك الخاصة بالمسؤول.
- بهذه القيم، يصادق على الأجهزة المجاورة دون أن يعرف كلمة المرور، في الحركة الجانبية المسمّاة pass-the-hash، ويكرر العملية لجمع مزيد من بيانات الاعتماد.
- من السهل العثور على وحدة التحكم بالنطاق (domain controller)، لأنها تستجيب على منافذ معروفة، مثل منافذ LDAP وKerberos. وهناك يوجد الملف الذي يضم قيم التجزئة الخاصة بجميع مستخدمي AD.
أسوأ الحالات هي قيمة تجزئة حساب KRBTGT، الذي يستخدمه Kerberos لتوقيع تذاكر الوصول. وبها يُصدر المتسلل تذكرة صالحة لسنوات وبمجموعات الصلاحيات التي يريدها: إنه الهجوم المعروف باسم golden ticket، القادر على اختراق غابة (forest) Active Directory بأكملها.
«الشركة تولد من خلال AD، لكنها قد تموت أيضًا من خلال AD.»
Gustavo Vilardi، عند 49:32 من الندوة
يرى Gustavo أن المشكلة ليست في المستخدم، الذي كان يؤدي عملًا مشروعًا، بل في هشاشة العملية. فكثير من البيئات لا تفصل الحسابات بحسب مستوى الصلاحية (ما يُسمّى tiering، أي التقسيم إلى طبقات، بحسابات T0 وT1 وT2)، فينتهي الأمر بالمحلل إلى استخدام أقوى بيانات اعتماد في الشركة لحل طلب بسيط. والمخرج الذي اقترحه هو النظر إلى محطة العمل بأداة لا تكتفي بالجرد، بل تربط الأحداث وسجلات الأمن (logs) وسلوك كل جهاز.
Lucas Silva: CITSmart Autonomous AI عمليًا
ترك Lucas، القادم هو أيضًا من العمليات، رسالة قبل أن يفتح النظام:
«تركيزنا هو تمكين الناس، تمكين المحللين. هذا موجود لتعزيز ما تقوم به بالفعل.»
Lucas Silva، عند 54:37 من الندوة
في عرض CITSmart Autonomous AI، أظهر:
- خريطة طوبولوجية تُبنى تلقائيًا، تبيّن الأجهزة التي يمكن للمهاجم الوصول إليها انطلاقًا من جهاز مخترَق، والمقاييس والسجلات الحرجة المرتبطة بكل عنصر تهيئة (configuration item).
- Morning call: ملخص لحالة العمليات ولما حدث أثناء غياب الفريق، مع أوقات ذروة الأحداث المحسوبة بالتعلم الآلي (machine learning). وذكّر Gustavo بأن الملخص يمكن ضبطه، على سبيل المثال، للتنبيه كل صباح إلى أحداث Windows التي تشير إلى حركة جانبية أو رفع للصلاحيات.
- وكيل على محطة العمل، لـWindows وLinux: جرد العتاد والبرمجيات، وتسجيل كل جهاز USB يُوصَل أو يُنزَع، ومضاد فيروسات نشط، وجدار ناري مفعَّل أو معطَّل أو مفعَّل جزئيًا فقط. وأمام سؤال من الدردشة عن تعطيل NTLM، ذكّر Lucas بأنه يمكن أولًا رصد الأماكن التي لا يزال يُستخدَم فيها.
- مركز الأحداث المترابطة، مرتَّبًا بحسب الأهمية أو بحسب التاريخ. في الحدث المختار، رصد Autonomous شخصًا يحاول استخدام NTLM الخاص بمستخدم للدخول إلى جهاز، وقدّم الملخص، وتحليل الـLLM، والسبب الجذري، والتوصيات.
- تنبيهات من الأدوات التي تستخدمها الشركة بالفعل: تبديل حساب مستخدم، وهو أمر شائع في العمل اليومي، لفت الانتباه لأنه خرج عن النمط المتعلَّم لتلك البيئة.
- شاشة القرارات، التي تفصل ما يحتاج إلى إجراء الآن، وما يمكن حله على مدار الأسبوع، وما يستحق النظر فيه عند توفر الوقت، وتشير إلى ما يمكن أن ينفّذه وكيل.
لا يطلب Autonomous استبدال ما هو موجود: بل يربط المصادر المختلفة ويحكم هل ينطبق كل اكتشاف على تلك البيئة. وعندما تكون الاستجابة تنفيذ إجراء ما، ينتقل الحدث إلى وكلاء الذكاء الاصطناعي في CITSmart Hyper Agents. ففي حالة pass-the-hash، على سبيل المثال، يمكن لوكيل أن يحظر حساب المستخدم في AD.
الحوكمة: وكلاء على أربعة مستويات، مثل فريق عمل
قاد سؤال من الدردشة إلى الموضوع الذي يقلق أكثر من غيره من يفكر في تبنّي الوكلاء: من يتحكم في الوكيل؟ أوضح Gustavo أن الوكلاء قُسّموا إلى مستويات، كأنهم محللون مبتدئون ومتوسطو الخبرة وكبار وخبراء:
الاستعلام
ينفّذ أوامر استعلام على Windows أو Linux أو على الأجهزة المتخصصة (appliances)، مثل الجدار الناري. لا ينشئ شيئًا ولا يعدّله ولا يحذفه.
الإنشاء
ينشئ حسابًا في AD أو سجل DNS لتطبيق جديد. وإذا أنشأ ما لا ينبغي، يحذفه شخص.
له أثر
يعيد تشغيل خدمة، أو ينقل حسابًا في AD، أو ينسخ ملفات أو ينقلها. لا يتصرف إلا بوجود طلب مفتوح في ITSM.
قدرة تدميرية محتملة
يحذف حسابًا أو وحدة تخزين (volume) أو سجلًا. وهو أيضًا لا يتصرف إلا بوجود طلب مفتوح، وتُمنَح الصلاحيات تدريجيًا.
«الوكلاء T3 وT4 لا يفعلون شيئًا ما لم يكن هناك معرّف طلب (ticket ID) مرتبط من ITSM.»
Gustavo Vilardi، عند 1:13:16 من الندوة
عند التنفيذ، يبدأ كل وكيل في مستواه ويحصل على صلاحيات جديدة تدريجيًا، كلما اكتسبت العمليات مزيدًا من الثقة. واستشهد Gustavo كمرجع بالقرار الوزاري (portaria) الصادر عن وزارة الإدارة والابتكار (MGI) البرازيلية، الذي يوجّه استخدام الذكاء الاصطناعي التوليدي، بما في ذلك ما يتعلق بـLGPD (القانون العام لحماية البيانات في البرازيل). والربط بالطلب يضع إجراء الوكيل في عملية التغييرات والحوادث نفسها التي ينظّمها ITSM بالفعل للأشخاص.
وفي وقت لاحق، جاء السؤال مباشرًا: كيف يُثبَت أن وكيلًا لديه صلاحية التعامل مع بيانات حرجة لا يتجاوز الحد؟ جاءت الإجابة على عدة طبقات، ست حمايات في المجموع، من بينها:
- يكون التدفق الدقيق الذي يستطيع كل وكيل تنفيذه مبرمجًا في طبقة خادم MCP. يطلب الوكيل الإجراء بلغة طبيعية، لكن ما يتصرف في البنية التحتية هو الشيفرة، وما لم يُنَصّ عليه هناك لا يحدث.
- لا يقبل خادم MCP إلا الاستدعاءات القادمة من Hyper Agents، عبر اتصال مشفَّر وبسرّ يُغيَّر دوريًا. ولا يستطيع وكيل من الخارج الاتصال به.
- للتصرف، يستخدم الوكيل حساب خدمة بصلاحية مفوَّضة، مثل أي محلل. ويراقب Autonomous عمليات تسجيل الدخول لهذا الحساب، كما يفعل مع غيره.
- تقرر المؤسسة درجة الاستقلالية. وفي صفحة المنتج، تصف Central IT ثلاثة أوضاع: المساعَد، والمعتمَد، والآلي.
أسئلة أخرى من الجمهور
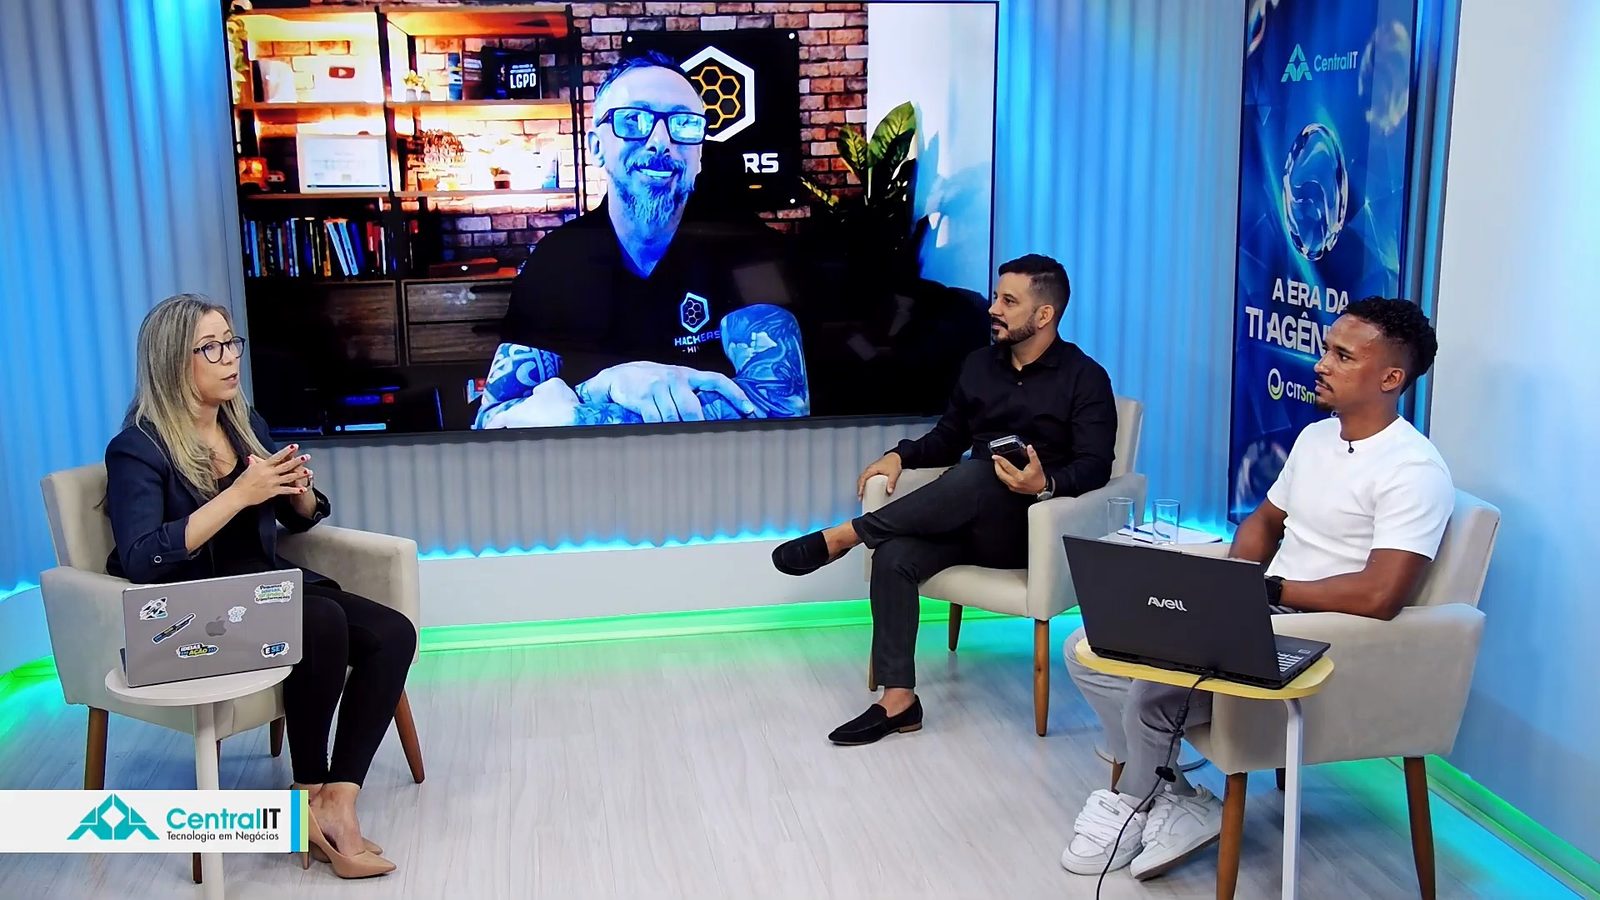
- لديّ أدوات أمن كثيرة. هل يمكن معرفة السياسات التي يجب تطبيقها؟ أجاب Lucas بأن الذكاء الاصطناعي يستخدم أدلة كل أداة وسياساتها للإشارة إلى ما يجب تفعيله، وأن متخصصي Central IT يستكملون التوصية. والنصيحة الأولى لمن يصادق بكلمة المرور فقط: تفعيل المصادقة الثنائية.
- ما خطر استخدام حسابات المسؤول المحلي؟ مرتفع جدًا، بحسب Gustavo، عندما تتكرر كلمة المرور نفسها على عدة أجهزة: فمن يكتشف واحدة يدخل إليها جميعًا. والتوصية هي تدوير كلمات مرور الحسابات المحلية ذات الصلاحيات، كما يفعل LAPS من Microsoft. ويظهر هذا النوع من الاكتشافات في الوضع الأمني الذي يعرضه Autonomous.
- هل الأنظمة المنشأة بالذكاء الاصطناعي أكثر عرضة للخطر؟ يرى Lucas أن الخطر مرتفع عندما لا تكون هناك حوكمة على التطوير بالذكاء الاصطناعي. وبقي من النقاش تذكير بأن الذكاء الاصطناعي يعزز من يملك أساسًا تقنيًا بالفعل، لكنه لا يحل محل هذه المعرفة.
- كيف أبدأ دراسة الأمن؟ نصح Daniel بالبدء بالأساسيات ثم التخصص، دون إغفال Active Directory، الذي يمثل أساس البنية التحتية في الغالبية العظمى من الشركات.
ما الذي يتغير في العمليات
في الختام، لخّص Gustavo الفجوة التي يراها في مراكز البيانات: أدوات كثيرة تعمل منعزلة، لكل منها إنذاراتها الكاذبة، ولا أحد يربط ما تسجله ويقول ما ينطبق فعلًا على البيئة. وهذا هو الدور الذي ينسبه إلى Autonomous. وعرضت Paullyanna الفوائد التي تربطها Central IT به: الاستجابة بسرعة الآلة، وأتمتة العمل الروتيني مع المعالجة الآلية للحزم، ورؤية موحّدة مع تحسين التراخيص، وخفض التكلفة الإجمالية بتوحيد الأدوات.
ومن يرغب في رؤية Autonomous يعمل على بيئته التقنية الخاصة يمكنه حجز محادثة مع متخصصي Central IT عبر الرابط أدناه. ولمراجعة الجزء الأول من السلسلة، يوجد ملخص النسخة الأولى في تقنية المعلومات الوكيلية عمليًا، مع تسجيل 6 أكتوبر.
فصول التسجيل
- 1:36الافتتاح
- 5:53من هي Central IT
- 9:16ما الذي أظهره استطلاع المسجّلين
- 12:27المتحدثون
- 13:52Daniel Donda: الهجوم في عصر الذكاء الاصطناعي
- 21:16مراحل الهجوم (Cyber Kill Chain)
- 25:37ذاكرة USB التي هي لوحة مفاتيح والكابل الذي يحمل هجومًا
- 31:04كلمة المرور المسرّبة وقيمة التجزئة (hash)
- 37:08Gustavo Vilardi: الحادث يبدأ من محطة العمل
- 41:06طلب الدعم في الاستقبال وقيمة التجزئة الخاصة بالمسؤول
- 47:06Golden ticket: عندما يصل الهجوم إلى AD
- 52:57Lucas Silva: CITSmart Autonomous AI عمليًا
- 56:40Morning call: ملخص العمليات
- 58:05الوكيل على محطة العمل: USB ومضاد الفيروسات والجدار الناري
- 1:03:57مركز الأحداث المترابطة
- 1:07:25شاشة القرارات
- 1:09:06الحوكمة: وكلاء على أربعة مستويات
- 1:15:30النتائج والفوائد
- 1:17:57أسئلة الجمهور
- 1:24:41كيف تُقيَّد استقلالية الوكيل
- 1:27:52لماذا نربط ما هو موجود بالفعل
- 1:30:00الختام
الأسئلة الشائعة
ما هي النسخة الثانية من ندوة «عصر تقنية المعلومات الوكيلية»؟
كانت بثًّا مباشرًا من Central IT على يوتيوب، في 21 أكتوبر 2026، عن وكلاء الذكاء الاصطناعي المستقلين في الأمن السيبراني وعمليات تقنية المعلومات. عرض Daniel Donda كيف يحدث الهجوم في عصر الذكاء الاصطناعي، وبيّن Gustavo Vilardi كيف يمكن لحادث دعم فني عادي أن يصل إلى Active Directory، وقدّم Lucas Silva عرضًا لـCITSmart Autonomous AI. التسجيل الكامل متاح في هذه الصفحة، والفيديو باللغة البرتغالية.
لماذا يمكن لخدمة الدعم الفني أن تفتح الطريق لهجوم؟
عندما يسجّل شخص الدخول إلى محطة Windows، تبقى قيمة تجزئة NTLM الخاصة ببيانات اعتماده في ذاكرة خدمة LSASS. فإذا دخل محلل الدعم الفني إلى جهاز مخترَق بالفعل مستخدمًا حساب مسؤول النطاق، يستطيع المتسلل نسخ قيمة التجزئة هذه وإعادة استخدامها للمصادقة على أجهزة أخرى، دون معرفة كلمة المرور. هذه هي الحركة الجانبية من نوع pass-the-hash، التي تنتهي عند وحدة التحكم بالنطاق. ويقلّل من هذا الخطر فصلُ الحسابات بحسب مستوى الصلاحية (tiering) وتدويرُ كلمات مرور المسؤول المحلي.
ما هو هجوم golden ticket؟
هو أن يحصل المتسلل على قيمة تجزئة حساب KRBTGT، الذي يستخدمه Kerberos سرًّا لتوقيع تذاكر الوصول في Active Directory. وبها يمكن إصدار تذاكر صالحة لسنوات، بأي مجموعة صلاحيات. وصفه Gustavo Vilardi بأنه أسوأ الهجمات جميعًا، لأنه قد يخترق غابة AD بأكملها. وتنشر Microsoft إجراءً لتغيير كلمة مرور هذا الحساب مرتين عند وجود اشتباه.
كيف يساعد CITSmart Autonomous AI على رصد الحركة الجانبية؟
يربط ما يأتي من مصادر متعددة: سجلات (logs) محطات العمل والخوادم، التي يجمعها وكيل مثبَّت على Windows وLinux، وتنبيهات الأدوات التي تستخدمها الشركة بالفعل. في العرض، أشار Autonomous إلى محاولة لاستخدام NTLM الخاص بمستخدم للدخول إلى جهاز، مع ملخص الحدث، والتحليل الذي أجراه الـLLM، والسبب الجذري، والتوصيات. وانطلاقًا من ذلك، يمكن أن ينتقل الحدث إلى وكيل ذكاء اصطناعي لتنفيذ الاستجابة.
كيف تُقيَّد استقلالية وكيل الذكاء الاصطناعي في البنية التحتية؟
في النموذج المعروض، يُقسَّم الوكلاء إلى أربعة مستويات، من T1 (استعلام فقط) إلى T4 (قدرة تدميرية محتملة)، مثل محللين مبتدئين ومتوسطي الخبرة وكبار وخبراء. ولا يتصرف وكلاء T3 وT4 إلا بوجود طلب مفتوح في ITSM. وما يستطيع كل وكيل فعله مثبَّت في الشيفرة في طبقة خادم MCP، ويستخدم الوكيل حساب خدمة بصلاحية مفوَّضة، مثل أي شخص في الفريق، وتُراقَب عمليات تسجيل الدخول لهذا الحساب أيضًا.
هل يحل وكلاء الذكاء الاصطناعي محل محلل تقنية المعلومات؟
لا. قال Lucas Silva في الندوة إن التركيز هو منح المحللين مزيدًا من القوة وتعزيز المعرفة التي يملكونها بالفعل. يتولى الوكلاء العمل اليدوي والمتكرر، ويحدد الفريق القواعد، ويوافق على الإجراءات الأعلى خطورة، ويتولى ما يتطلب تقديرًا بشريًا.
أين يمكن مشاهدة التسجيلات؟
تسجيل النسخة الثانية مُضمَّن في هذه الصفحة ومتاح على قناة Central IT في يوتيوب. وللنسخة الأولى، في 6 أكتوبر 2026، ملخص خاص بها في الموقع، مع الفيديو. والفيديوهان باللغة البرتغالية.
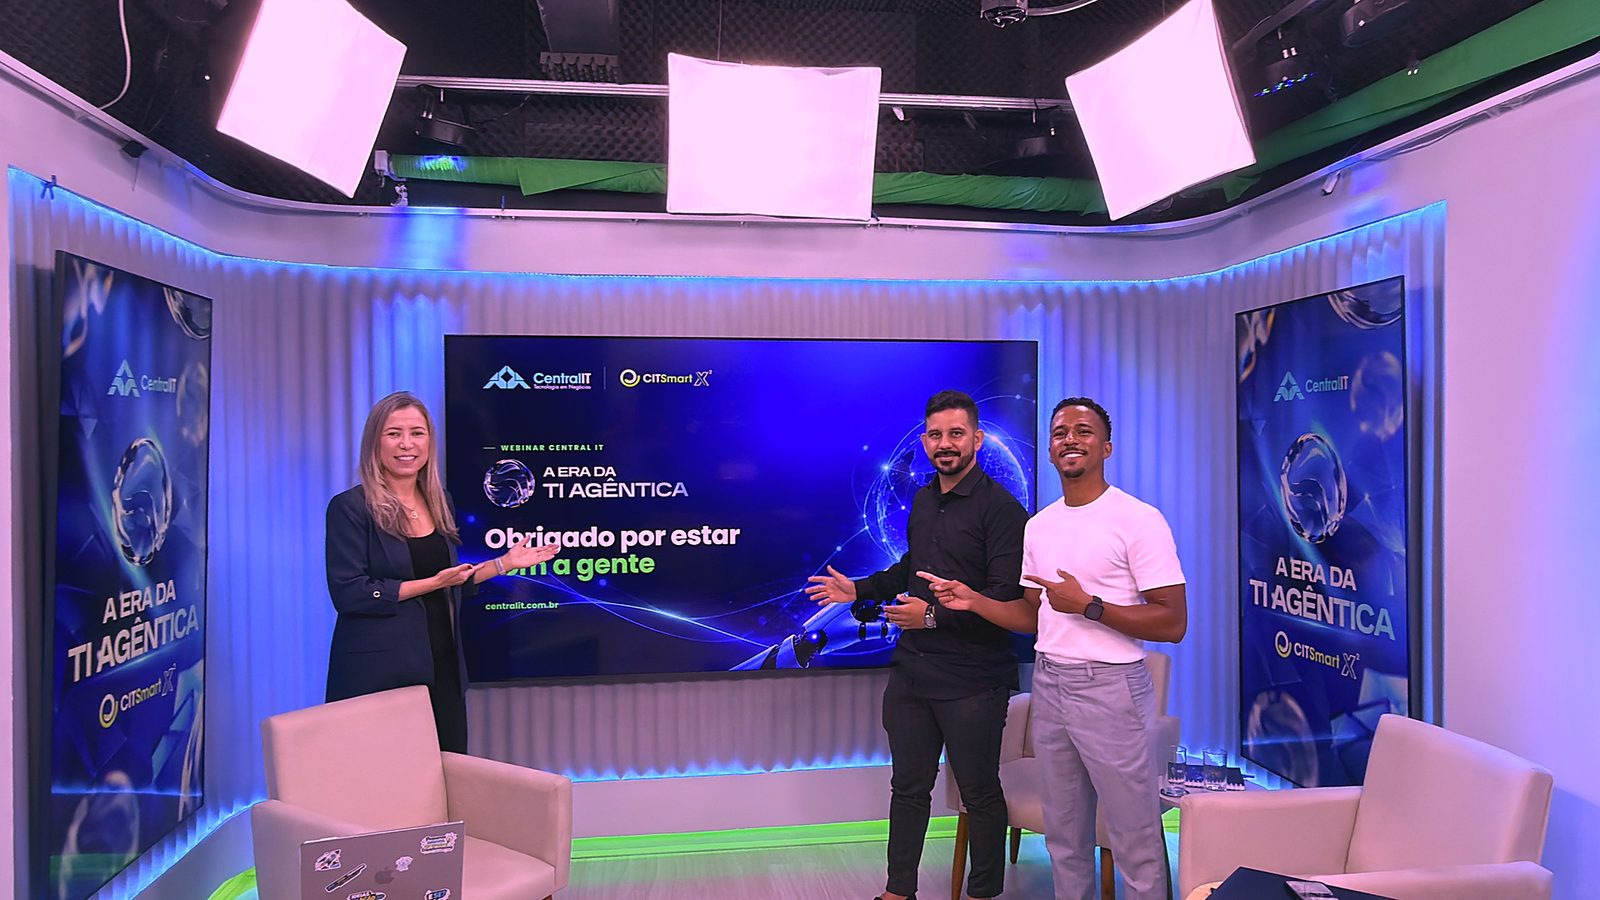
شكرًا لـDaniel Donda وGustavo Vilardi وLucas Silva، ولكل من شارك مباشرةً وأرسل أسئلة.
شاهد CITSmart Autonomous AI في بيئتك
وكلاء ذكاء اصطناعي يربطون ما تسجله أدواتك بالفعل، ويحددون أولوية ما هو حرج، ويستجيبون ضمن القواعد التي يحددها فريقك.